רוב העסקים הקטנים אוספים לידים הרבה לפני שיש להם תהליך אמיתי לטפל בהם. פנייה שממלאים בטופס האתר נוחתת בתיבת מייל, מועתקת בהמשך ל-CRM או לגיליון אקסל אם בכלל, ועד שנציג מכירות עונה, הליד כבר דיבר עם מתחרה. חיבור ישיר בין טופס האתר ל-Zoho CRM מסיר את רוב העיכוב הזה, בלי להחליף שום מערכת קיימת ובלי צוות פיתוח קבוע.
למה קליטת לידים ידנית נשברת ככל שגדלים
כשיש שניים או שלושה לידים בשבוע, העתקה ידנית מהמייל ל-CRM מרגישה כמו בזבוז זמן קטן. כשהמספר עולה, אותו תהליך הופך לנקודת כשל של ממש: אין דרך אחידה לדעת מי אחראי על איזו פנייה, לידים נופלים בין הכיסאות כשמישהו בחופשה, וספאם אוטומטי מציף את התיבה עד שקשה להבחין בין פנייה אמיתית לבין בוט.
לפי מחקר Lead Response Management של MIT ו-InsideSales.com (ד"ר ג'יימס אולדרויד, 2007, שניתח למעלה מ-100,000 ניסיונות שיחה בפועל), הסיכוי ליצור קשר מוצלח עם ליד גבוה פי 100 כאשר הפנייה הראשונה מתבצעת תוך 5 דקות, לעומת המתנה של 30 דקות בלבד. תהליך ידני כמעט תמיד חורג הרבה מעבר לחלון הזה.
יש כאן גם בעיה שקטה יותר: כשיש יותר מסוג פנייה אחד, למשל שאלות תמיכה מול הזדמנויות מכירה, או פניות בשתי שפות שונות, תהליך ידני נוטה לטפל בהכל באותה תור, בלי הפרדה. התוצאה היא שנציג מכירות מבזבז זמן על פניות שהיה עדיף שיגיעו ישר לתמיכה, ולהפך.
שום דבר מכל זה לא מחייב צוות גדול או תקן ייעודי לתפעול. מה שצריך הוא להסיר את הצעד הידני היחיד, העתקת פנייה מתיבת הדואר למערכת, שכל השאר תלוי בו. ברגע שהצעד הבודד הזה מטופל נכון, כל שאר תהליך המכירות הקיים, קצב המעקב, שלבי הצינור, הדוחות, ממשיך לפעול בדיוק כמו קודם.
שלושת הרכיבים שבאמת צריך
חיבור טופס אתר ישירות ל-CRM לא דורש בניית מערכת מורכבת, ובטח לא מעבר ל-CRM אחר. שלושה רכיבים, שכל אחד עושה עבודה אחת בלבד, מספיקים:
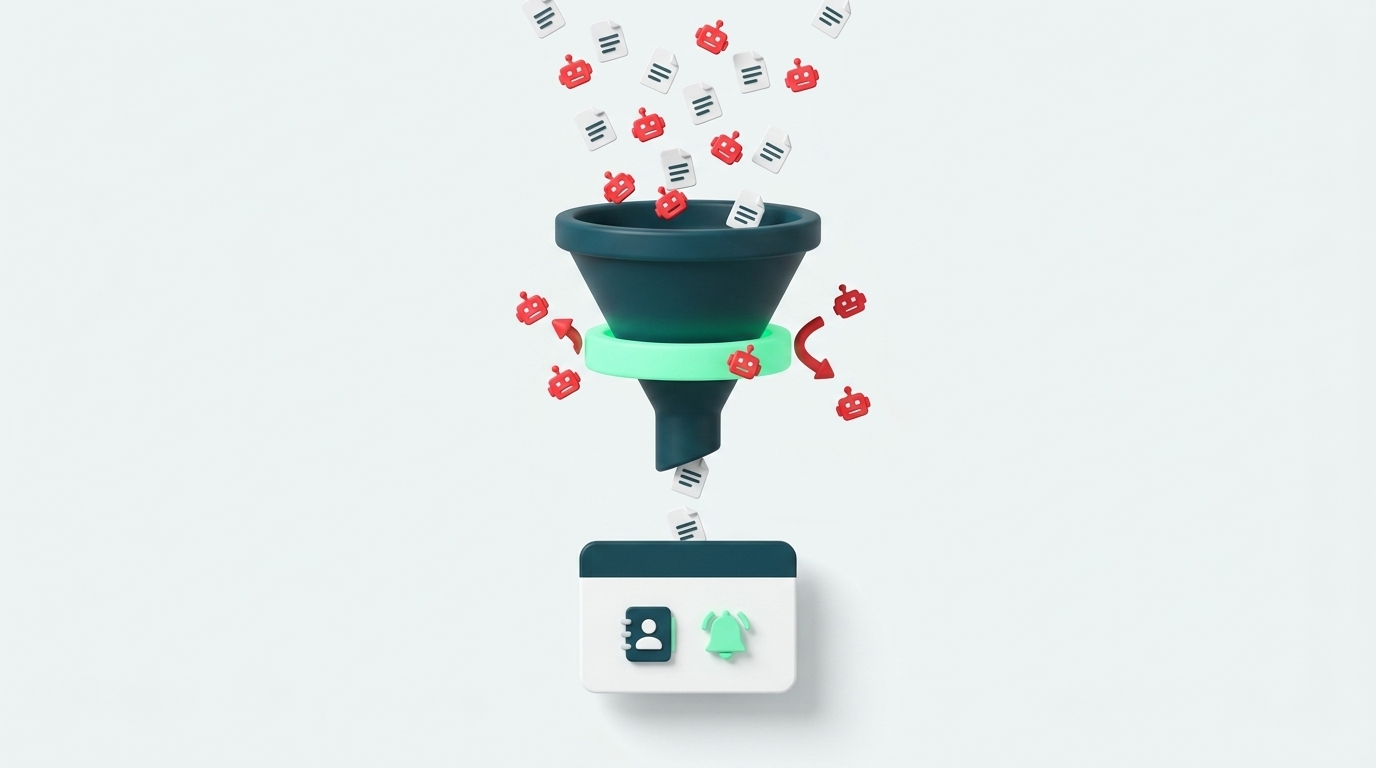
- שכבת אימות בצד הלקוח שעוצרת בוטים לפני שהם בכלל מגיעים לשרת.
- פונקציית שרת שמאמתת את הנתונים ומעבירה אותם הלאה, כדי שמפתחות ה-API של ה-CRM לעולם לא ייחשפו בדפדפן.
- חוק אוטומציה בתוך ה-CRM עצמו שמפעיל התראה ברגע שנוצר ליד חדש.
שים לב שאף אחד מהשלושה לא דורש להחליף את מערכת ה-CRM הקיימת. החיבור מתבצע דרך ה-API הסטנדרטי שכמעט לכל CRM רציני יש, כך שהעבודה היא על שכבת החיבור, לא על המערכת עצמה. ברגע ששלושת הרכיבים מחוברים ונבדקו, חוקי האוטומציה של ה-CRM עצמו מטפלים בהמשך, בלי קוד מותאם אישית שרץ בשום שלב.
שלב 1: לאמת את המבקר לפני שהוא בכלל נוגע ב-CRM
הצעד הראשון הוא לא לתת לספאם להגיע בכלל. Cloudflare Turnstile הוא רכיב חינמי שרץ ברקע ומזהה בוטים בלי לחייב את המשתמש לפתור חידות CAPTCHA מעצבנות. שכבה נוספת ופשוטה היא שדה honeypot, שדה טופס סמוי שרק בוט ימלא, אף בן אדם אמיתי לא רואה אותו.
נקודה שקל לפספס: שדה honeypot מועיל רק אם השרת בפועל בודק אותו. אם הבדיקה קיימת רק בקוד הדפדפן, בוט שמדלג ישר לבקשת ה-API הגולמית עוקף אותה בלי מאמץ. הבדיקה האמיתית חייבת לקרות שוב בצד השרת, לא רק בטופס עצמו. אף אחת מהשכבות לא צריכה להיות גלויה למבקר אמיתי, ואף אחת מהן לא אמורה לבקש ממנו להוכיח שהוא אנושי דרך לחיצה על תמונות של רמזורים.
שלב 2: לאמת ולעבד בצד השרת, אף פעם לא בדפדפן
ברגע שהטופס עבר את שכבת האימות הראשונה, פונקציית שרת (למשל Netlify Function) מקבלת את הנתונים, בודקת שהם תקינים, ומוודאת מול Cloudflare שהאסימון שהתקבל אמיתי. זהו השלב הקריטי מבחינת אבטחה: מפתח ה-API של ה-CRM חי אך ורק בצד השרת, ולעולם לא נשלח לדפדפן של המבקר. עיבוד בצד לקוח בלבד, לעומת זאת, חושף את המפתח לכל מי שפותח את כלי הפיתוח בדפדפן.
"בודקת שהם תקינים" אומר בפועל כמה דברים ספציפיים: שכל שדה חובה קיים ולא ריק, שכתובת המייל בפורמט תקין, ושאין ניסיון לשלוח את אותה פנייה פעמיים ברצף מהיר, מה שקורה לפעמים כשמשתמש לוחץ על כפתור השליחה יותר מפעם אחת. פונקציית שרת שמחזירה שגיאה ברורה במקרה של כישלון, במקום פשוט להיכשל בשקט, חוסכת הרבה זמן איתור תקלות בהמשך.
שווה גם לשמור יומן קצר של כל פנייה שנדחתה בשלב הזה, כולל הסיבה. בלי יומן כזה, קשה להבחין בין ספאם שנחסם כמו שצריך לבין באג אמיתי שדוחה פניות תקינות. ההבדל הזה נראה קטן, אבל הוא ההבדל בין "המערכת עובדת" לבין "המערכת נראית עובדת".
שלב 3: להזין לידים מובנים ל-Zoho ולהפעיל התראות
לאחר האימות, הפונקציה שולחת בקשת API מובנית ישירות ל-Zoho CRM, ויוצרת ליד עם כל השדות הרלוונטיים כבר ממופים: שם, פרטי קשר, נושא הפנייה ושפתה. משם, חוק אוטומציה רגיל בתוך Zoho (לא קוד מותאם אישית, אלא הגדרה סטנדרטית בממשק) שולח התראת מייל או וואטסאפ לאיש המכירות הרלוונטי.
כאן גם אפשר לפתור את בעיית הניתוב שהוזכרה קודם: אם הפונקציה מעבירה גם את נושא הפנייה וגם את שפתה כשדות נפרדים ב-CRM, אפשר לבנות כמה חוקי אוטומציה נפרדים, אחד לכל שילוב של נושא ושפה, כל אחד שולח התראה לאיש הקשר המתאים בלבד. אין צורך במערכת חיצונית נוספת לשליחת ההתראה או לניתוב, ה-CRM כבר יודע לעשות את שניהם.
כדאי להחליט מראש מה בדיוק ההתראה עצמה צריכה להכיל. התראה שאומרת רק "נוצר ליד חדש" מחייבת את איש המכירות לפתוח את ה-CRM לפני שהוא בכלל יודע אם כדאי לענות מיד. התראה שכוללת את שם הפונה, הנושא שהוא ציין, ושפת הפנייה מאפשרת למישהו למיין מהטלפון תוך שניות, בדיוק בתוך אותו חלון של דקות בודדות שהמחקר שהוזכר קודם מראה שהוא קריטי.
איך זה נראה בפועל
בניתי בדיוק את המבנה הזה עבור טופס יצירת הקשר של האתר שלי. Turnstile רץ במצב שקוף (הוא לא מציג כלום למשתמש אלא אם יש חשד אמיתי), הפונקציה מאמתת ומעבירה ל-Zoho, וחוק עבודה שם מפעיל התראה מיידית לפי שפת הפנייה.
הבדיקה האמיתית של המערכת הזו לא הייתה "כמה זמן זה חוסך" אלא הפוך: בזמן אחת האינטגרציות גיליתי שדה בטופס שלא תאם למה שהפונקציה ציפתה לקבל, מה שגרם לפניות אמיתיות להיכשל בשקט, בלי הודעת שגיאה שמישהו היה שם לב אליה. זה בדיוק סוג הבאג שקל לפספס במערכת שנראית תקינה על הנייר: הקוד עולה בהצלחה, אין שגיאת בנייה, והכל נראה מוכן, אבל אף פנייה לא באמת מגיעה ל-CRM. לכן בדיקת שליחה אמיתית מקצה לקצה, לא רק בדיקה שהקוד עלה, היא לא שלב אופציונלי אחרי כל שינוי בטופס או בפונקציה.
ברגע שהמערכת רצה, נטל התחזוקה קטן באמת. חוקי האוטומציה של ה-CRM לא דורשים נגיעה אלא אם לוגיקת הניתוב עצמה משתנה, ופונקציית השרת דורשת בדיקה מחדש רק כשהשדות בטופס משתנים. רוב העבודה השוטפת בכלל לא טכנית, היא לוודא שמי שמקבל את ההתראות באמת מתייחס לחלון של כמה דקות כמטרה אמיתית, לא רק כרעיון נחמד.
נקודות מפתח
לא צריך לבנות את כל זה בבת אחת, ולא צריך שזה יהיה מושלם בניסיון הראשון. ארבע הנקודות הבאות הן אלה שכדאי לוודא שמקבלים נכון לפני הכל:
- שלוש שכבות מספיקות: אימות בצד לקוח, עיבוד מאומת בצד שרת, וחוק התראה בתוך ה-CRM עצמו. אין צורך במשהו מורכב יותר.
- מפתחות API אף פעם לא נחשפים בדפדפן, רק בקוד שרץ בצד השרת. זו נקודה שאין עליה פשרה.
- מהירות תגובה קריטית יותר ממה שנדמה: לפי מחקר Lead Response Management, החלון הראשון של דקות בודדות הוא ההבדל בין ליד שנקלט לליד שאבד למתחרה שענה מהר יותר.
- אחרי כל שינוי בטופס או בפונקציה, שולחים פנייה אמיתית ובודקים שהיא הגיעה עד הסוף, לא רק שהקוד עלה בהצלחה. בנייה נקייה היא לא אותו דבר כמו תהליך שעובד בפועל.
אם אתה בונה תהליך דומה ורוצה לבדוק אם המערכת הקיימת שלך מוכנה לזה, אפשר לקרוא עוד על אוטומציה לעסקים קטנים או לראות איך נראית הטמעת מערכת CRM לעסקים קטנים.
שאלות ותשובות נפוצות
האם תהליך קליטת הלידים האוטומטי דורש שינוי במערכת ה-CRM הקיימת בעסק?
לא. הקישור מבוצע ישירות ל-API של Zoho CRM (או כל CRM מרכזי אחר) ומסתנכרן אל השדות הקיימים בארגון ללא צורך בהחלפת המערכת.
איך המערכת מתמודדת עם פניות ספאם ובוטים?
המערכת משלבת שדה Honeypot סמוי בצד הלקוח יחד עם אימות Cloudflare Turnstile בשרת, המבטיח שרק פניות מאנשים אמיתיים ייקלטו ב-CRM.